Этика ИИ в телекоме: как найти баланс между приватностью и безопасностью
Баланс между безопасностью и приватностью в телекоме строится на трех принципах: абонент знает, какие данные о нем анализирует ИИ, оператор собирает только то, что нужно для защиты от мошенников, а доступ к данным контролируют регулятор и независимый аудит. На практике операторы все чаще делают анализ разговоров добровольной услугой, а для массовой фильтрации используют метаданные звонков.
Операторы связи используют искусственный интеллект прежде всего против мошенников. Алгоритмы анализируют миллиарды звонков, сообщений и транзакций в реальном времени и отмечают подозрительные. Чем больше данных видит система, тем точнее она работает, и тем больше вопросов к тому, что происходит с личной информацией абонентов. Как найти баланс между безопасностью и защитой личных данных и какие регуляторные практики в этом помогают?
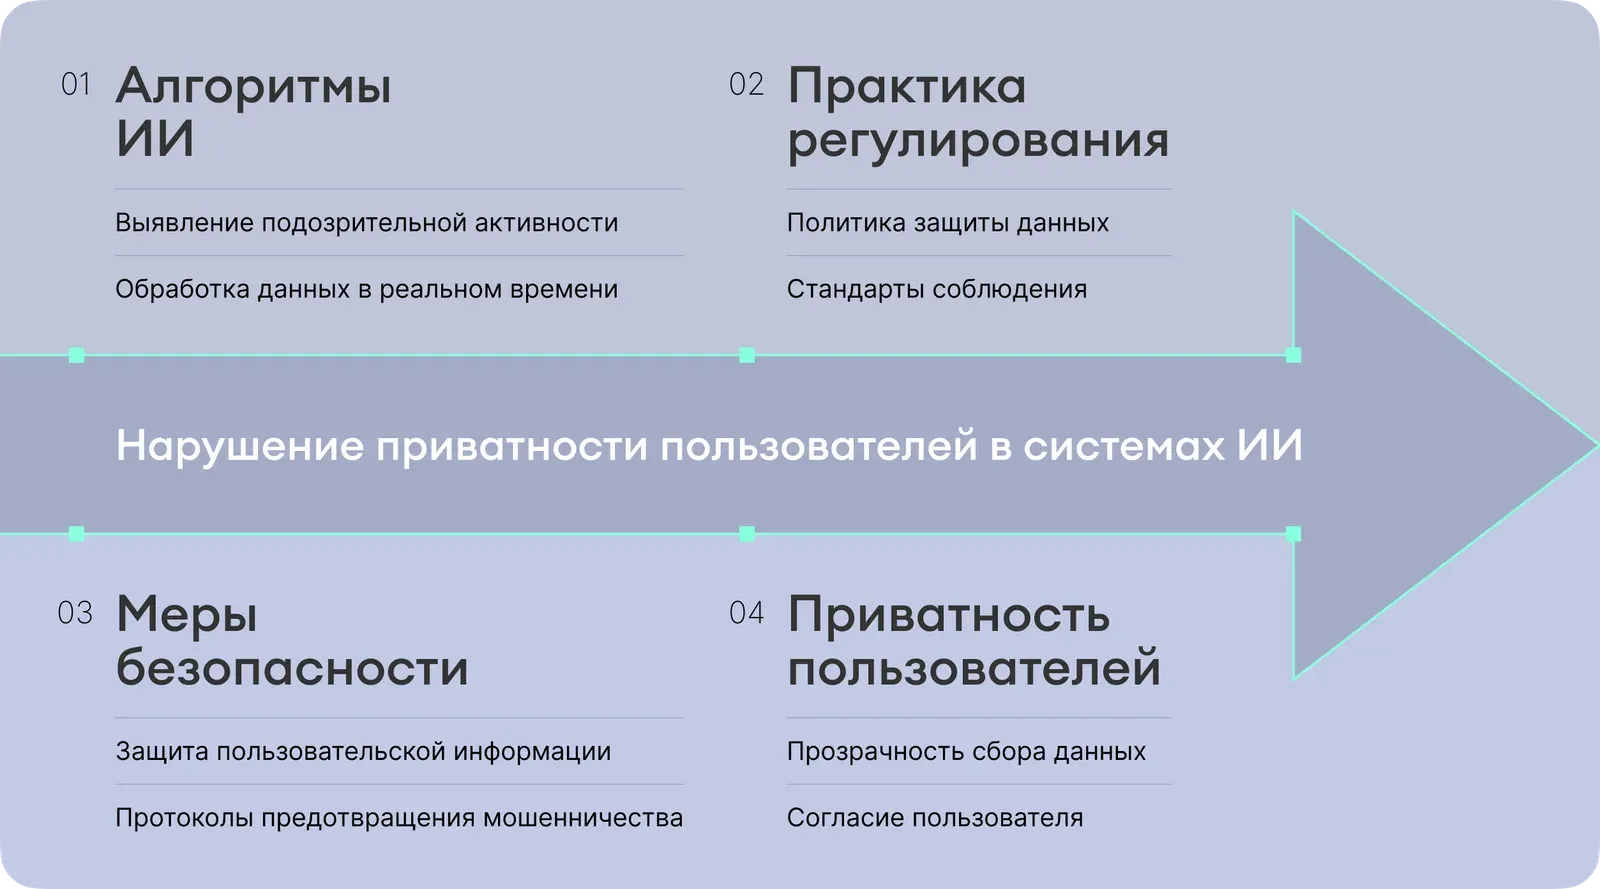
Поиск баланса между безопасностью и приватностью в телекоммуникационной сфере
ИИ против мошенников: цена приватности
Для выявления мошенничества операторы анализируют «цифровой след» абонента: геолокацию, частоту звонков, шаблоны поведения, а в отдельных сервисах и содержание разговора. Масштаб такой обработки виден по государственной системе «Антифрод» Роскомнадзора, которая проверяет вызовы на подмену номера. По данным ведомства, в 2023 году она проверила около 102,4 млрд вызовов и заблокировала более 756 млн звонков, в 2024 году — около 158 млрд вызовов и почти 606 млн звонков. «Антифрод» работает с данными о вызовах, а не с содержанием разговоров, но и эти данные описывают, кто, кому и когда звонит. Чем больше таких систем и чем глубже анализ, тем острее вопрос, насколько это этично.
В ноябре 2024 года на межотраслевой конференции «Безопасность клиента на первом месте» глава Минцифры Максут Шадаев сообщил, что ведомство планирует сформировать базу биометрии телефонных мошенников.
«Мы должны в любом случае формировать базу биометрических образцов мошенников. Это такая достаточно серьезная мера», — сказал Шадаев. И добавил: «Мы хотим дать операторам связи возможность использовать ИИ для выявления в момент активных соединений попыток воздействия на абонентов».
Такая мера может усилить борьбу с мошенничеством, но поднимает новые этические вопросы. Биометрия — самая чувствительная категория данных, а пользователи обычно плохо понимают, где и как их данные используются. Если сегодня система анализирует голосовые паттерны звонящих, завтра встанет вопрос, чьи голоса и изображения еще попадут в базу и кто решает, что человек — мошенник.
ИИ может работать и на стороне абонента. Британский оператор O2 в ноябре 2024 года представил Daisy — голосового ИИ-агента в образе бабушки, который отвечает на звонки мошенников и затягивает разговор, иногда до 40 минут, чтобы они тратили время на него, а не на реальных людей.
На той же конференции обсуждался запуск пилотной платформы противодействия телефонному и интернет-мошенничеству в рамках проекта «Экономика данных». Платформа должна выявлять и блокировать фишинговые сайты, мошеннические номера, счета и карты, похищенные учетные записи и подозрительные транзакции. Инициативу поддержал Банк России. Тогда замминистра цифрового развития Александр Шойтов говорил, что закон примут по итогам пилота в 2026 году; в итоге его приняли раньше: № 41-ФЗ о государственной информационной системе противодействия правонарушениям с использованием ИКТ подписан 1 апреля 2025 года, а сама ГИС «Антифрод» Минцифры (не путать с системой Роскомнадзора, которая проверяет подмену номеров) заработала 1 марта 2026 года. В июне 2026 года подписан второй пакет антифрод-мер.
У борьбы с мошенничеством с помощью ИИ две стороны. Такие технологии быстро находят и блокируют угрозы и защищают людей от финансовых потерь. Но они требуют сбора и анализа огромного объема личных данных, и этим ставят под угрозу приватность.
Как найти баланс? Первое — прозрачность: пользователь должен понимать, какие данные собираются и как используются. Второе — минимизация: собирать только то, что действительно нужно для борьбы с мошенничеством. Третье — контроль за использованием данных со стороны регуляторов и независимых аудиторов.
Кейс: США и программа PRISM
В 2013 году Эдвард Сноуден раскрыл программу PRISM, через которую АНБ получало данные пользователей крупных интернет-компаний. Одновременно стало известно, что по судебному предписанию оператор Verizon ежедневно передавал спецслужбе метаданные всех звонков своих абонентов. Скандал подорвал доверие и к интернет-компаниям, и к операторам связи. В 2015 году в США приняли USA Freedom Act, который прекратил массовый сбор телефонных метаданных АНБ.
Международные регуляторные практики
Операторы оказываются между двумя требованиями: защищать абонентов от все более изощренных мошенников и при этом сохранять их доверие, оставляя им контроль над личными данными.
GDPR: золотой стандарт защиты данных
В Евросоюзе с 25 мая 2018 года действует Общий регламент по защите данных (General Data Protection Regulation, GDPR). Он устанавливает строгие правила сбора, хранения и обработки персональных данных. Среди ключевых требований:
- Обработка возможна только на законном основании. Согласие — одно из шести таких оснований, и если компания опирается на него, согласие должно быть добровольным, конкретным и недвусмысленным.
- Право на удаление персональных данных по запросу.
- Принцип ограничения хранения: данные хранятся не дольше, чем нужно для цели обработки.
Для метаданных связи в ЕС действовали отдельные правила. Директива 2006 года обязывала операторов хранить данные о звонках и сообщениях от 6 до 24 месяцев, но в 2014 году Суд ЕС признал ее недействительной как несоразмерно вмешивающуюся в частную жизнь. С тех пор массовое хранение метаданных без конкретной цели в ЕС под сомнением.
Такой подход создает баланс между безопасностью и приватностью: данные доступны для расследований, но не накапливаются бесконечно, а пользователи знают, как их данные используются.
EU AI Act: правила для самих алгоритмов
Регламент ЕС об искусственном интеллекте (AI Act) вступил в силу 1 августа 2024 года и применяется поэтапно. Запрещенные практики, например нецелевое массовое извлечение изображений лиц для баз распознавания, запрещены со 2 февраля 2025 года, обязанности разработчиков моделей общего назначения действуют со 2 августа 2025 года, требования прозрачности — со 2 августа 2026 года. Сроки для систем высокого риска, к которым относится в том числе биометрическая идентификация, в июле 2026 года перенесли пакетом поправок AI Omnibus: на 2 декабря 2027 года для самостоятельных систем и на 2 августа 2028 года для систем в составе продукции.
Калифорнийский закон CCPA
В США California Consumer Privacy Act (CCPA), действующий с 1 января 2020 года, дает жителям Калифорнии право знать, какие данные о них собирают, требовать их удаления и запретить их продажу третьим лицам. Закон подтолкнул компании, включая операторов связи, к более прозрачным политикам обработки данных.
Российские регуляторные практики
В России обработку персональных данных регулирует Федеральный закон № 152-ФЗ «О персональных данных». С 1 сентября 2025 года согласие на обработку нужно оформлять отдельным документом, отдельно от договора и других документов. С 30 мая 2025 года за утечки действуют повышенные штрафы, за повторную — до 3% выручки.
Требования к хранению данных о связи задает другой закон — «О связи». После поправок 2016 года, известных как «закон Яровой», операторы по статье 64 хранят информацию о фактах звонков и сообщений три года, а сами разговоры и сообщения — до шести месяцев. По сравнению с европейской практикой российское регулирование сильнее смещено в сторону безопасности. Правозащитники считают, что такой объем хранения создает риск избыточного контроля.
Регулирование самого ИИ в России только складывается. С 2021 года действует добровольный Кодекс этики в сфере ИИ; среди первых подписантов были МТС и «Ростелеком». 1 сентября 2026 года вступил в силу Федеральный закон от 26.07.2026 № 243-ФЗ «О поддержке развития технологий искусственного интеллекта в Российской Федерации». Он касается прежде всего больших фундаментальных моделей и мер поддержки разработчиков. Отдельных правил об анализе данных абонентов с помощью ИИ в нем нет, поэтому здесь по-прежнему действуют 152-ФЗ и закон «О связи».
Часть операторов делает глубокий анализ добровольным. В МТС функция «Безопасный звонок» анализирует разговор и голосом предупреждает абонента о признаках мошенничества, но подключается только по желанию абонента через сервис «Защитник». С февраля 2026 года подписчики могут получать и расшифровку мошеннического звонка.
Кейс: борьба с повторными мошенническими вызовами через ИИ
Мошенники редко ограничиваются одним звонком: они перезванивают с других номеров или переходят в мессенджеры. Осенью 2024 года «Коммерсантъ» описал, как с этим работают разные операторы.
- В «Т‑Мобайл» внедрили функцию «Временная блокировка». Нейросеть оператора сравнивает звуковую волну вызова с волнами других мошеннических звонков; смысл разговора при этом не анализируется. Если число совпадений превышает порог, ИИ помечает звонок как опасный и разрывает соединение, а на период блокировки абонент не получает звонки с неизвестных номеров. Звонки от одобренных им контактов проходят, исходящие работают.
- У «Вымпелкома» (Билайн) работает «Купол безопасности». Когда система почти уверена, что звонок мошеннический, она блокирует его до соединения и защищает от повторных подозрительных вызовов, а звонки от доверенных контактов продолжают поступать.
- МТС дает абоненту выбрать: блокировать подозрительные звонки или только помечать их. По годовому отчету компании, в 2024 году «Защитник» заблокировал 3,3 млрд нежелательных звонков, на 50% больше, чем в 2023 году.
- «СберМобайл» блокирует вызовы мошенников еще до первого гудка, а также предлагает услугу, при которой ИИ анализирует ключевые фразы во время разговора и предупреждает абонента об угрозе.
- В t2 (тогда Tele2) считают рискованным блокировать звонок без полной уверенности в мошенничестве. Оператор выступал за подключение всех операторов РФ к системе «Антифрод», чтобы исключить вызовы с подменой номера.
Как найти баланс?
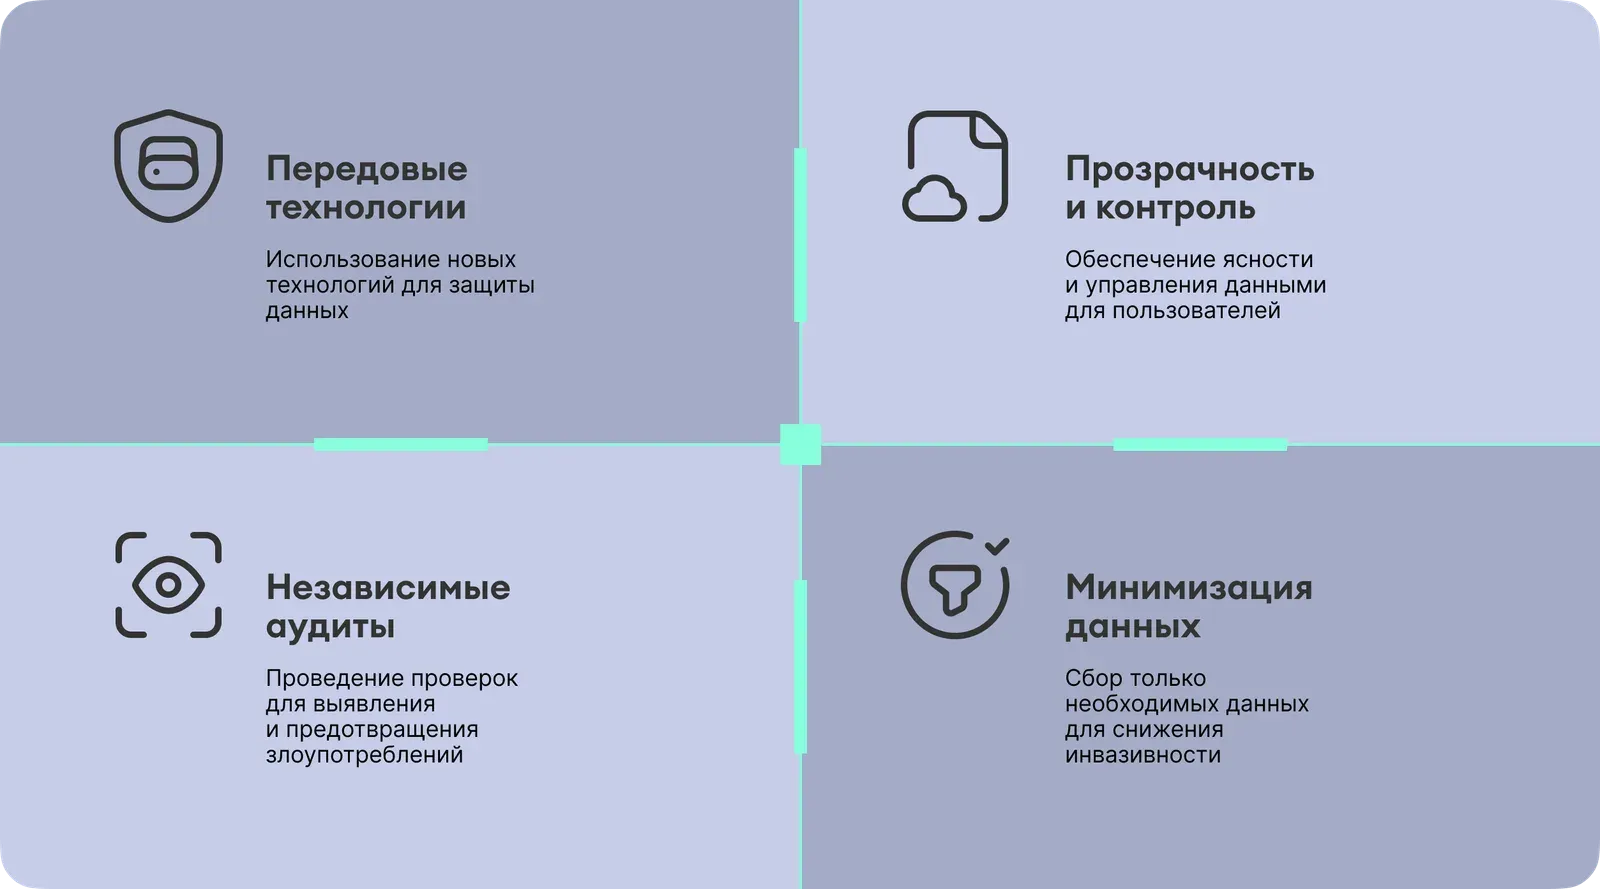
Достижение баланса в управлении данными
Баланс между приватностью и безопасностью — задача и техническая, и этическая. Система должна ловить мошенников и при этом уважать право абонента на конфиденциальность.
- Прозрачность и контроль. Оператор объясняет, какие данные собираются и зачем, и дает абоненту простые настройки: отказаться от необязательного анализа или выбрать, какие данные можно использовать. МТС и «СберМобайл» уже предлагают анализ разговора как отдельную услугу: кто хочет больше защиты, подключает ее сам.
- Минимизация данных. Вместо записи разговоров можно опираться на метаданные: время, длительность и частоту звонков, маршрут вызова. Они менее чувствительны и во многих случаях достаточны для выявления мошенничества.
- Независимый аудит. Регулярные внешние проверки выявляют избыточный сбор данных и использование их сверх заявленной цели.
- Технологии, снижающие объем чувствительных данных: обезличивание, федеративное обучение моделей без передачи сырых данных, строгий контроль доступа к хранилищам. Они не решают проблему целиком, но уменьшают ущерб от утечки.
Для оператора это вопрос доверия: абонент, который не понимает, что происходит с его данными, не будет подключать и защитные сервисы.
Заключение
ИИ уже стал одним из главных инструментов борьбы с телефонным мошенничеством. Вопрос в том, на каких условиях его применять. Регуляторы задают рамку: 152-ФЗ и штрафы за утечки в России, GDPR и AI Act в Европе. Внутри этой рамки операторы сами решают, сколько данных собирать и сколько контроля оставить абоненту.
Выиграют те операторы, которые смогут показать абоненту, что защищают его, не читая лишнего: объясняют, какие данные анализируются, дают выбор и подтверждают это внешним аудитом.
Вопросы и ответы
Какие данные анализирует ИИ оператора связи для борьбы с мошенниками?
Чаще всего метаданные: номер, время, частоту и длительность звонков, маршрут вызова, поведение номера в сети. Этого хватает, чтобы отсечь массовые обзвоны и подмену номеров. Анализ содержания разговора операторы, например МТС, предлагают как отдельную услугу, которую абонент подключает сам.
Сколько оператор связи в России хранит данные о звонках?
По статье 64 закона «О связи» оператор хранит информацию о фактах приема и передачи сообщений и звонков три года, а сами разговоры и сообщения — до шести месяцев. Эти требования введены «законом Яровой» 2016 года и действуют независимо от того, использует ли оператор ИИ.
Регулирует ли закон использование ИИ операторами связи в России?
Закон № 243-ФЗ о поддержке развития технологий ИИ вступил в силу 1 сентября 2026 года, но касается в первую очередь больших фундаментальных моделей и мер поддержки разработчиков. Обработку данных абонентов по-прежнему регулируют 152-ФЗ «О персональных данных» и закон «О связи».
Как найти баланс между безопасностью и приватностью при внедрении ИИ?
Объяснять абоненту, какие данные анализируются и зачем. Собирать минимум, достаточный для выявления мошенничества, и предпочитать метаданные содержанию разговоров. Давать абоненту выбор: блокировать звонки автоматически или только предупреждать. Проверять систему независимым аудитом, чтобы данные не использовались сверх заявленной цели.
- Продукты
- Forward DMP